
Ποιος χακάρει τα ψυγεία και τους καταψύκτες των σούπερ μάρκετ στην Ευρώπη;
Μια σειρά κυβερνοεπιθέσεων εναντίον ευρωπαϊκών σούπερ μάρκετ έχει προκαλέσει ανησυχίες ότι τα οικιακά ψυγεία θα αποτελέσουν τον επόμενο στόχο. Μπορεί όντως να συμβεί κάτι τέτοιο;
- 3 ΝΟΕ 2026
Κάτι περίεργο συμβαίνει τελευταία στα ψυγεία της Ευρώπης. Όχι τα οικιακά, τουλάχιστον ακόμη, αλλά σε αυτά των σούπερ μάρκετ και των πολυκαταστημάτων, τα οποία έχουν γίνει στόχος μίας σειράς ύποπτων κυβερνοεπιθέσεων.
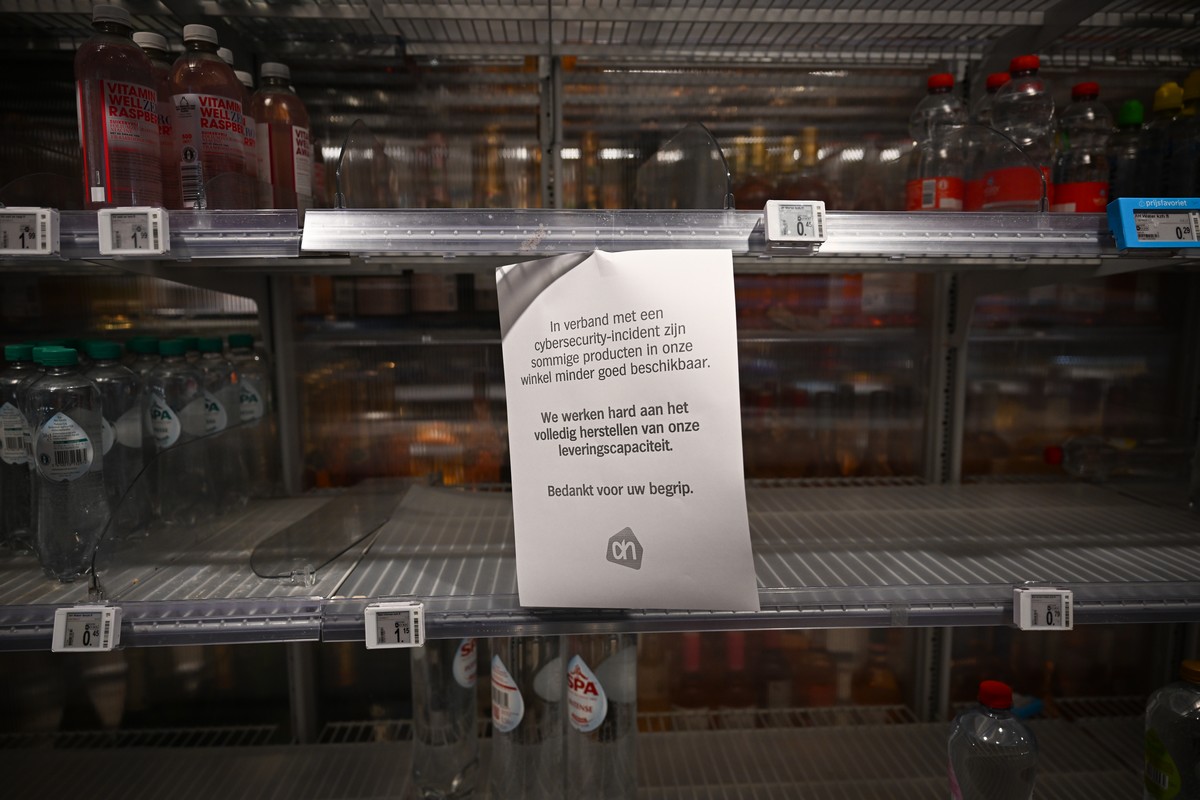
Δεκάδες καταστήματα σε επτά ευρωπαϊκές χώρες επλήγησαν από μία φερόμενη κυβερνοεπίθεση, τη δεύτερη μέσα σε λίγες εβδομάδες, επηρεάζοντας τα ψυγεία και τους καταψύκτες τους. Περίπου 40 σούπερ μάρκετ της αλυσίδας Delhaize σε Βέλγιο και Λουξεμβούργο βρέθηκαν στο στόχαστρο, ενώ αντίστοιχα περιστατικά καταγράφηκαν σε Σουηδία, Ιρλανδία, Ολλανδία, Εσθονία και Φινλανδία, επηρεάζοντας μικρότερο αριθμό καταστημάτων.
Είχε προηγηθεί τον περασμένο Οκτώβριο η Γαλλία, όπου χάκερ φέρονται να πήραν τον έλεγχο των συστημάτων ψύξης σε εκατοντάδες καταστήματα, ανεβάζοντας τη θερμοκρασία ακόμη και στους 50°C και προκαλώντας καταστροφές σε τρόφιμα και εξοπλισμό.
Η δε καταγγελία κρεοπώλη στην Κηφισιά ότι άγνωστοι «χάκαραν» τα ψυγεία του και ανέβασαν εξ αποστάσεως τα ψυγεία του στους 150°C, ήρθε να προσθέσει την απαραίτητη ελληνική πινελιά που δεν γνωρίζαμε ότι χρειαζόμασταν.
Η ΕΕ καταδίκασε τις επιθέσεις, κάνοντας λόγο για «σκόπιμη απόπειρα να διαταραχθεί η αλυσίδα εφοδιασμού τροφίμων και να κλονιστεί η εμπιστοσύνη των καταναλωτών σε αυτήν».
Αν, λοιπόν, ο στόχος δεν είναι απλώς να χαλάσουν μερικά ψυγεία αλλά να προκληθεί αναστάτωση σε ένα ολόκληρο σύστημα τροφοδοσίας, μήπως, η επόμενη επανάσταση θα συμβεί στους διαδρόμους των σούπερ μάρκετ; Κανείς δεν γνωρίζει με σιγουριά την απάντηση, αλλά και μόνο το ότι τα ψυγεία τους έχουν ήδη γίνει στόχος κυβερνοεπιθέσεων, είναι αρκετό για να αναρωτηθούμε ποιος τα χακάρει, γιατί το κάνει, ποια είναι τα κίνητρά του και αν το ψυγείο του σπιτιού μας θα μπορούσε να είναι το επόμενο.
Τι συνέβη (αυτή τη φορά)
Η νέα κυβερνοεπίθεση έπληξε ψυγεία στα βελγικά καταστήματα των αλυσίδων Carrefour, Intermarché και Ikea, σε καταστήματα των Coop και ICA στη Σουηδία, της Delhaize στο Λουξεμβούργο, στην Kesko στη Φινλανδία, στη SuperValu στην Ιρλανδία και σε καταστήματα στην Εσθονία.
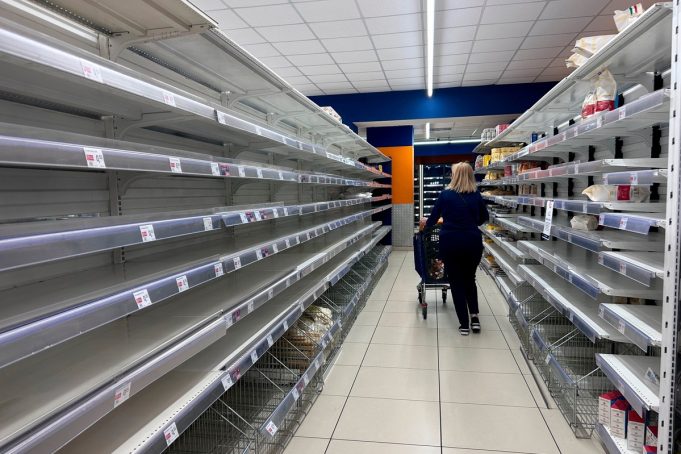
Το περιστατικό φαίνεται να αποτελεί επανάληψη των επιθέσεων που σημειώθηκαν πριν από τρεις εβδομάδες στη Γαλλία, όταν αλυσίδες λιανικής αναγκάστηκαν να πετάξουν τεράστιες ποσότητες τροφίμων, καθώς τα ψυγεία τους άρχισαν ξαφνικά να υπερθερμαίνονται. Πίσω από αυτές τις επιθέσεις φέρεται πως βρίσκονταν ανώνυμοι χάκερ, οι οποίοι ανέλαβαν τον έλεγχο του λογισμικού διαχείρισης των συσκευών, το οποίο ήταν συνδεδεμένο στο διαδίκτυο.
 2026 Teresa Suarez/AP Photo
Κάτι παρόμοιο ενδέχεται να είχε συμβεί και στις ΗΠΑ στις αρχές Αυγούστου, όταν μια σειρά από μυστηριώδεις βλάβες σε ψυγεία έπληξε τα κυλικεία τουλάχιστον έξι στρατιωτικών βάσεων. Το Πεντάγωνο ερευνά το ενδεχόμενο να επρόκειτο για κυβερνοεπίθεση.
Φόβοι ότι οι επιθέσεις αυτές ανοίγουν ένα νέο μέτωπο στις κυβερνοεπιθέσεις και στις τακτικές των χάκερ εκφράζονται στην Ευρώπη, καθώς τα ψυγεία δεν είναι οι μόνες «έξυπνες» συσκευές που μπορεί να βρεθούν στο στόχαστρο. Πολλοί φούρνοι, πλυντήρια ρούχων, πλυντήρια πιάτων και συστήματα κεντρικής θέρμανσης είναι συνδεδεμένα στο διαδίκτυο, ώστε να επιτρέπουν την απομακρυσμένη πρόσβαση και τον αυτοματοποιημένο έλεγχο.
Πώς είναι δυνατόν να συμβεί αυτό
Το λογισμικό που διαχειρίζεται τα επαγγελματικά ψυγεία είναι συνδεδεμένο στο διαδίκτυο, πράγμα που σημαίνει ότι γραμμές κώδικα μπορούν να παραμείνουν ευάλωτες σε επιθέσεις χάκερ. Σε αντίθεση με τους επιτραπέζιους υπολογιστές ή τις κινητές συσκευές, όπου οι χρήστες και οι διαχειριστές πληροφορικής ειδοποιούνται συχνά για την ανάγκη εγκατάστασης ενημερώσεων που περιέχουν διορθώσεις για την αντιμετώπιση των συνεχώς αναδυόμενων ευπαθειών, το λογισμικό σε συσκευές, όπως τα ψυγεία, μπορεί να παραμείνει για μεγάλα χρονικά διαστήματα χωρίς τις απαραίτητες ενημερώσεις.
 2026 Teresa Suarez/AP Photo
Τώρα, γιατί μένουν χωρίς ενημερώσεις, όπως εξηγεί ο Nick Jackson, διευθυντής κυβερνοεπιχειρήσεων στην εταιρεία κυβερνοασφάλειας Bitdefender, ένας λόγος για τον οποίο οι εταιρείες ενδέχεται να καθυστερούν στην εγκατάσταση ενημερώσεων ασφαλείας είναι ότι η εκτέλεσή τους μπορεί να διαρκέσει αρκετό χρόνο, με αποτέλεσμα ο εξοπλισμός να πρέπει να παραμείνει εκτός λειτουργίας, κάτι που αποτελεί ένα προφανές πρόβλημα στο λιανεμπόριο, ενώ μια απλούστερη εξήγηση θα μπορούσε να είναι και ότι οι υπεύθυνοι για τη λειτουργία των ψυγείων δεν έχουν επίγνωση του προβλήματος και άρα δεν αποτελεί προτεραιότητα για αυτούς.
Ποιος βρίσκεται πίσω από τις επιθέσεις
Καμία ομάδα «χακτιβιστών» δεν έχει αναλάβει την ευθύνη, ενώ ούτε κάποια ομάδα ransomware έχει επιχειρήσει να εκμεταλλευτεί το κενό ασφαλείας για να ζητήσει λύτρα από τα σούπερ μάρκετ.
Σύμφωνα με τον Rafe Pilling, διευθυντή του τμήματος πληροφοριών απειλών στην εταιρεία κυβερνοασφάλειας Sophos, δύο είναι τα πιο πιθανά σενάρια: το πρώτο ενδέχεται να αφορά κάποιου είδους κρατική σηματοδότηση και επίδειξη δυνατοτήτων· είτε πρόκειται για κάποιον «μοναχικό λύκο», έναν χάκερ που δρα ανεξάρτητα και πραγματοποιεί αυτές τις επιθέσεις για προσωπικούς λόγους.
Η θεωρία που αποδίδει την ευθύνη σε κρατικούς φορείς φαίνεται η πιο πιθανή, εν μέρει λόγω του προφανούς ψυχολογικού αντίκτυπου που έχει σε μεγάλο μέρος του πληθυσμού το να βλέπει τα τρόφιμα να εξαφανίζονται από τα ράφια. Όσο για το ποιοι εμπλέκονται, είναι πιθανόν να είναι χάκερ που συνδέονται με τη Ρωσία και την Κίνα.
Οι επικεφαλής των δυτικών μυστικών υπηρεσιών αναφέρουν ότι η Μόσχα διεξάγει εκστρατεία σαμποτάζ στην Ευρώπη, η οποία παίρνει πολλές διαφορετικές μορφές και είναι πιθανό να ενταθεί τους επόμενους μήνες.
Ο εντοπισμός όμως του δράστη ή των δραστών είναι από μόνο του και ο λόγος είναι η σχετική απλότητα της επίθεσης. Για το χακάρισμα δεν χρειάστηκε κακόβουλο λογισμικό, πράγμα που σημαίνει ότι δεν υπάρχει κανένα ίχνος «όπλου» στον τόπο του εγκλήματος. Όπως είπε χαρακτηριστικά ο Pilling, «είναι σαν να φοράς λαστιχένια γάντια και να πειράζεις τους διακόπτες».
Πώς μπορούν τα καταστήματα να προστατεύσουν τον εξοπλισμό τους
Η απλή απάντηση είναι να εγκαταστήσουν ενημερώσεις στα συστήματα λογισμικού τους. Σύμφωνα με τον βελγικό όμιλο ψυγείων Sabcobel, οι επιπτώσεις της επίθεσης της Δευτέρας θα μπορούσαν να ήταν πολύ χειρότερες αν δεν είχαν αρχίσει να εγκαθιστούν ενημερώσεις στα ψυγεία μετά την επίθεση της 12ης Οκτωβρίου στη Γαλλία.
Στο Ηνωμένο Βασίλειο, το οποίο δεν έχει επηρεαστεί ακόμη, οι λιανοπωλητές «συνεργάζονται επί του παρόντος με το Εθνικό Κέντρο Κυβερνοασφάλειας (NSCC) για να διασφαλίσουν ότι τα ψυγεία και οι καταψύκτες τους είναι όσο το δυνατόν πιο ασφαλείς έναντι πιθανών επιθέσεων», δήλωσε ο Graham Wynn, αναπληρωτής διευθυντής ρυθμιστικών υποθέσεων στο British Retail Consortium.
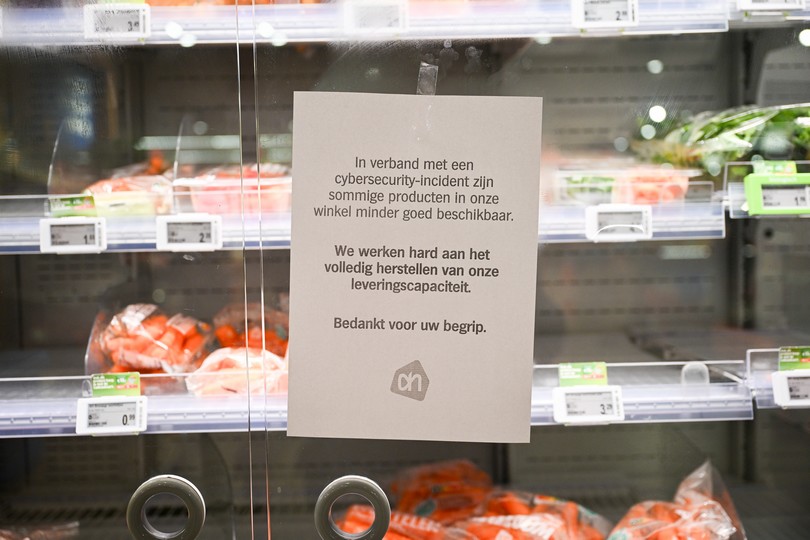 Photo by Mouneb Taim/Anadolu via Getty Images/Ideal Image
Μπορεί ο επόμενος στόχος να είναι το ψυγείο μου;
Κάποτε, τα ψυγεία ήταν από τις πιο απλές οικιακές συσκευές και ο μεγαλύτερος κίνδυνος, κυρίως για αυτά που βρίσκονται στο εσωτερικό του, ήταν αν η πόρτα του έμενε κατά λάθος ανοιχτή. Στην εποχή όμως, της smart τεχνολογίας, το ψυγείο έχει μπει στην ίδια κατηγορία με τις ηλεκτρονικές κλειδαριές, τους θερμοστάτες και δεκάδες άλλες συσκευές που συνδέονται στο Wi-Fi του σπιτιού.
Η δυνατότητα παρακολούθησης και ελέγχου ενός ψυγείου από απόσταση μπορεί να είναι ιδιαίτερα χρήσιμη, ειδικά στην περίπτωση που κάποιος λείπει από το σπίτι. Ωστόσο, αυτές οι ίδιες λειτουργίες, όσο χρήσιμες είναι, άλλο τόσο μπορούν να δημιουργήσουν και πιθανούς κινδύνους ασφαλείας. Στην πράξη, οποιαδήποτε συσκευή συνδέεται στο διαδίκτυο μπορεί να αποτελέσει στόχο χάκερ.
Είτε το ψυγείο συνδέεται απευθείας στο οικιακό δίκτυο είτε επικοινωνεί μέσω εφαρμογής ή υπηρεσίας cloud, θεωρητικά μπορεί να είναι ευάλωτο. Οι χάκερ συνήθως δεν ενδιαφέρονται για το ίδιο το ψυγείο, αλλά για τα δεδομένα που μπορούν να υποκλέψουν, για την πρόσβαση που ενδέχεται να τους δώσει σε ένα μεγαλύτερο δίκτυο ή απλώς για τη δυνατότητα να προκαλέσουν διακοπές και δυσλειτουργίες.
Παρόλα αυτά, σύμφωνα με στοιχεία του κλάδου της κυβερνοασφάλειας, περίπου τα τρία τέταρτα των επιθέσεων σε «έξυπνα» οικιακά συστήματα στρέφονται κυρίως εναντίον routers και όχι των ίδιων των οικιακών συσκευών.
Ας υποθέσουμε λοιπόν, ότι ένας χάκερ καταφέρνει και αποκτά πρόσβαση στο ψυγείο του σπιτιού μας. Τι μπορεί να κάνει από εκεί και πέρα;
Με μία πρώτη σκέψη, ένα ψυγείο δεν αποτελεί και τον πιο ελκυστικό στόχο για έναν χάκερ, αλλά μόλις «μπει» σε αυτό, μπορεί ενδεχομένως είτε να ελέγξει τη συσκευή είτε να συλλέξει πληροφορίες από αυτήν. Όπως έδειξαν οι κυβερνοεπιθέσεις στη Γαλλία, η πρόσβαση σε συσκευές μπορεί να δώσει στους χάκερ τον έλεγχο, επιτρέποντάς τους ενδεχομένως να προκαλέσουν χάος αυξάνοντας τις θερμοκρασίες και αλλοιώνοντας τα τρόφιμα. Οι συσκευές με κάμερες θα μπορούσαν να καταγράψουν εικόνες και ήχο, ενώ ένας παραβιασμένος δρομολογητής θα μπορούσε να αποκαλύψει οποιαδήποτε πληροφορία διέρχεται από το δίκτυο.
Οι χρήστες ενδέχεται να δουν τις συσκευές τους να ενεργοποιούνται ή να απενεργοποιούνται, τις ρυθμίσεις τους να αλλάζουν ή ακόμη και να μην μπορούν πλέον να έχουν πρόσβαση σε αυτές. Σε πιο σοβαρές επιθέσεις, οι χάκερ θα μπορούσαν να χρησιμοποιήσουν συσκευές με ανεπαρκή ασφάλεια για να αποκτήσουν πρόσβαση σε άλλα συστήματα του δικτύου ή να υποκλέψουν προσωπικά στοιχεία από διαδικτυακούς λογαριασμούς.
Ακολουθήστε το OneMan στο Google News και μάθετε τις σημαντικότερες ειδήσεις.